REA
소스 없는 앱의 동작을 분석할 때
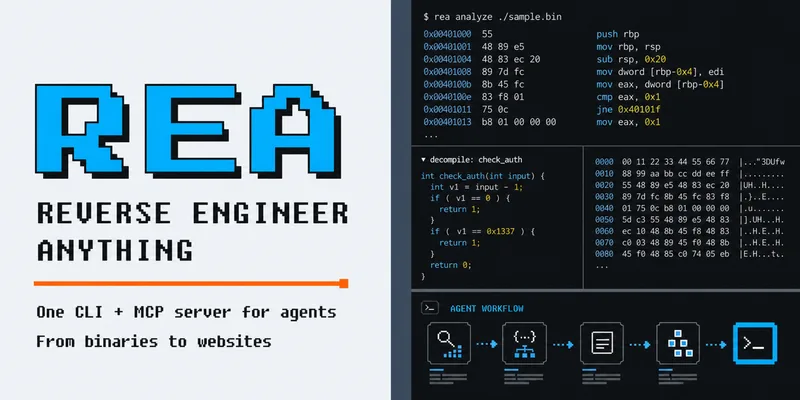
에이전트가 소스 코드 없이 바이너리, Electron 앱, 웹사이트의 동작을 분석하고 근거를 제시하게 하는 리버스 엔지니어링 MCP 서버입니다.
 morluto 제작 · 비공식 한국어 정리
설치
설치 전에 알아 둘 것
Node.js 22.23.4 이상, 24.22.1 이상, 26.12.1 이상 중 하나와 npm이 필요합니다. 네이티브 바이너리를 분석하려면 Hopper, Ghidra, IDA, Kuna 중 하나가 따로 필요하고, JavaScript와 .NET 정적 분석은 없어도 됩니다.
아래 명령은 Claude Code 기준입니다. Codex, Cursor, Gemini CLI에서는 원본 저장소의 설치 안내를 따르세요.
쓸 에이전트를 고르면 바뀔 경로를 보여 주고, 승인한 뒤에 MCP 서버와 작업 지침을 등록합니다. 끝나면 에이전트를 다시 시작합니다.
- 터미널에서 실행
npx rea-agents setup
언제 쓰면 좋나
소스가 없는 프로그램의 동작을 이해해야 할 때 씁니다. 내가 소유하거나 분석 권한이 있는 앱의 버그 원인을 찾거나, 문서가 없는 프로그램과 연동하거나, 악성 코드와 보안 문제를 조사하는 경우입니다. 에이전트가 의사 코드, 문자열, 호출 관계, 네트워크 기록 같은 근거를 모아 결론과 한계를 함께 보여 줍니다.
한눈에
- 종류
- MCP 서버에이전트에 외부 도구를 잇는 프로그램
- 지원 도구
- Claude Code, Codex, Cursor, Gemini CLI
- 라이선스
- MIT
- 최근 업데이트
- 2026-11-06
- 정보 확인일
- 2026-11-07
주의할 점
- 리버스 엔지니어링은 나라의 법, 소프트웨어 라이선스, 서비스 약관에 따라 제한될 수 있습니다. 내가 소유했거나 분석 권한이 있는 대상에만 쓰세요. 회사 제품에 쓰거나 결과물을 공개한다면 먼저 법무 검토를 받는 편이 안전합니다.
- 프로젝트 면책 문서는 DRM이나 라이선스 검사 우회, 게임 치트, 권한 없는 시스템의 인증 우회, 독점 코드와 자산의 복제를 지원하지 않는다고 밝힙니다. 결과에 대한 책임은 사용자에게 있습니다.
- 샌드박스가 아닙니다. 분석 도구가 내 사용자 권한으로 돌아가므로, 믿을 수 없는 파일은 격리된 가상 머신에서 다루세요.
- 분석은 로컬에서 돌지만 결과는 에이전트를 거쳐 모델 제공사로 넘어갑니다. 비공개 프로그램의 문자열이나 코드 조각이 포함될 수 있습니다.
- 토큰을 많이 씁니다. 작은 프로그램은 셸 도구만으로도 비슷한 답을 얻었다는 실측이 있으니, 큰 대상이나 네이티브 분석처럼 필요한 경우에 쓰는 편이 낫습니다.
- Hopper는 처음 실행할 때 데모 모드나 라이선스를 고르는 창이 뜹니다. Ghidra와 Java는 직접 설치해야 하고, Windows의 Ghidra 지원은 실험 단계입니다.
- 공식 배포처는 morluto/rea 저장소, rea.tools, npm의 rea-agents뿐이라고 README가 밝힙니다. 비슷한 이름의 저장소가 많으니 내려받기 전에 출처를 확인하세요.
커뮤니티 반응
GitTested의 실측에서는 REA 호출 95회 중 92회가 쓸 만한 결과를 냈지만, 작은 네이티브 프로그램 문제의 점수는 셸 도구만 쓴 경우와 거의 같았고(73/75와 74/75) 토큰은 약 2.5배 들었습니다. 도구 139개가 기본 컨텍스트를 늘린다는 지적도 있습니다. HN 출시 글에서는 AI를 쓴 리버스 엔지니어링이 버그 수정과 소프트웨어 보존에 유용하다는 의견이 나왔고, 소송 위험 때문에 회사에서 쓰지 않는다는 의견과 저작권을 우회하는 수단이 될 수 있다는 비판도 나왔습니다. 404 Media는 경쟁 제품 복제와, 만든 사람도 잘 모르는 코드의 보안 위험을 짚었습니다.
다른 사용자들의 공개 후기를 요약했습니다(2026-11-07 확인).
비슷한 도구
같은 코드베이스 이해 카테고리에서 별이 많은 도구입니다.